Mehrere WordPress-Plugins haben Sicherheitslücken gemeldet bekommen, bei denen sich Angreifer nicht anmelden müssen. Betroffen sind vor allem Shop- und Formular-Plugins. Wichtigste Aktion: Prüfe heute, ob eines der genannten Plugins bei dir läuft, und aktualisiere es nach einem Backup.
ShopMagic: Fremde könnten Code auf deinem Server ausführen
Worum geht’s: ShopMagic (shopmagic-for-woocommerce) ist das Plugin für automatische E-Mails aus deinem Shop. Laut Wordfence lässt es sich dazu bringen, PHP-Dateien auszuführen, die schon auf dem Server liegen (Fachbegriff: Local File Inclusion).
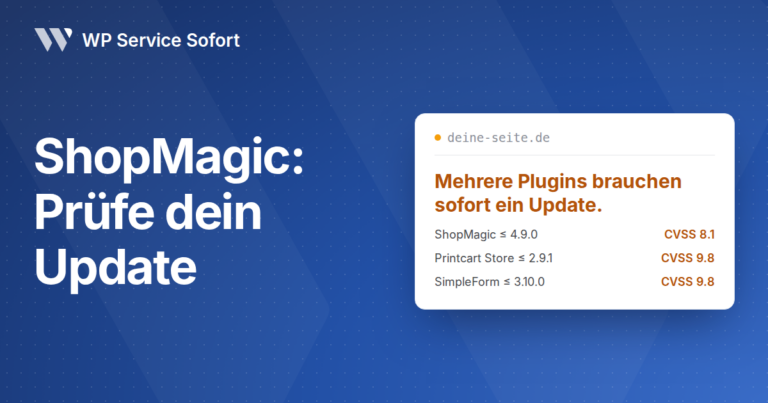
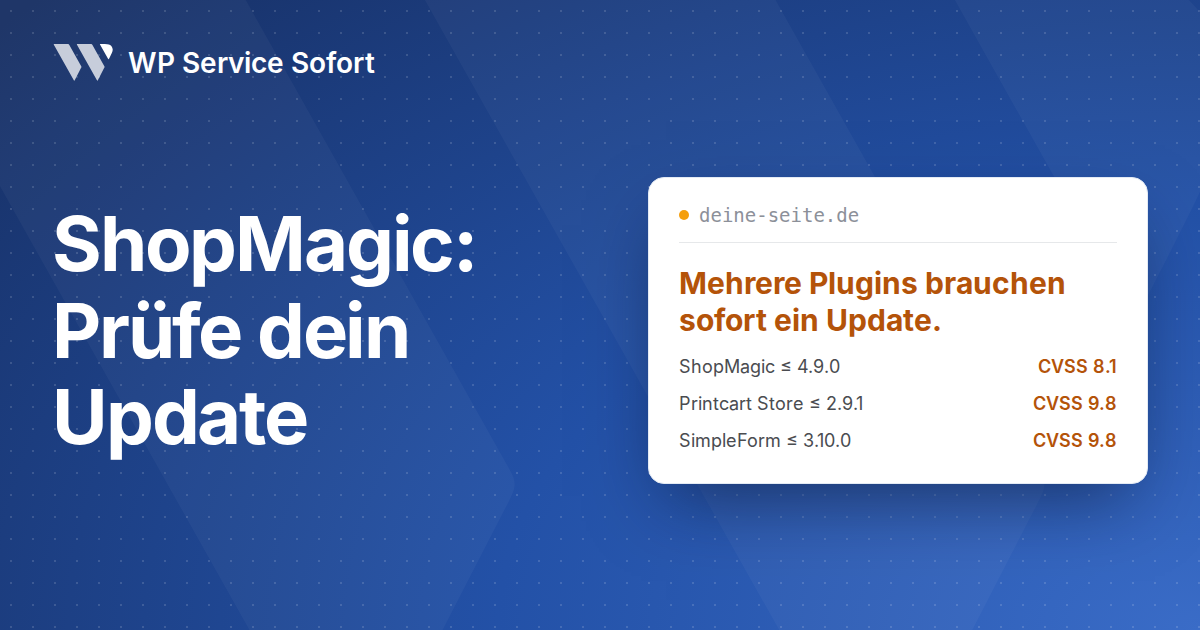
Bist du betroffen: Ja, wenn du Version 4.9.0 oder älter nutzt. Ein Login ist nicht nötig, jeder Besucher deiner Seite könnte es versuchen. Wordfence bewertet die Lücke als ernst (CVSS 8.1), weil der Angriff aufwendig ist, aber kein Konto braucht. Als gepatchte Version nennt Wordfence 4.9.1. Auf wordpress.org ist das die aktuelle Version, zuletzt aktualisiert am 12. Oktober 2026. Eine ausdrückliche Bestätigung des Herstellers, dass genau diese Version die Lücke schließt, liegt bisher nicht vor. Das Plugin hat laut wordpress.org 10.000 aktive Installationen, die Kennung lautet CVE-2026-103367.
Was deiner Website passieren kann:
- Fremde könnten Schadcode ausführen und im schlimmsten Fall Admin-Zugriff auf deine Seite erlangen.
- Kundendaten und Bestellinformationen aus deinem Shop könnten nach außen gelangen. Dann kann eine DSGVO-Meldepflicht greifen.
- Dein Server könnte für Spam oder Malware missbraucht werden. Dann sperrt der Hoster deine Seite womöglich.
Wie dringend: Sofort. Die Lücke ist ernst, braucht keinen Login, und ein aktualisierte Version ist verfügbar. TheHackerWire (Veröffentlichung am 14. Oktober 2026) meldet weder einen Eintrag im CISA-Katalog ausgenutzter Lücken noch öffentlich bekannten Beispielcode. Das ist aber keine Entwarnung.
Das solltest du tun:
- Lege ein Backup an.
- Aktualisiere ShopMagic auf Version 4.9.1 oder neuer.
- Prüfe danach unter Plugins, ob die neue Version wirklich aktiv ist.
Ebenfalls diese Woche
Printcart Store (printcart-integration): Das Plugin bringt einen Produktdesigner für individuell bedruckte Artikel in deinen WooCommerce-Shop. Laut Wordfence können Fremde ohne Login beliebige Dateien hochladen und so Code auf dem Server ausführen. Die Einstufung ist sehr ernst (CVSS 9.8), betroffen ist Version 2.9.1 und älter, die Kennung lautet CVE-2026-93388. Laut Wordfence ist ab Version 2.9.2 alles sicher, auf wordpress.org steht aktuell Version 2.13.2. Im schlimmsten Fall übernehmen Fremde die Seite, verteilen Malware oder versenden Spam, bis der Hoster sperrt. Die Dringlichkeit: Sofort. Das Plugin hat 70 aktive Installationen.
SimpleForm (simple-form): Das Formular-Plugin soll Anfragen auch an Chat-Apps weiterleiten. Laut dem CVE-Eintrag, den OffSeq wiedergibt, können Besucher ohne Login neue Administrator-Konten anlegen. Das ist sehr ernst (CVSS 9.8), betroffen ist Version 3.10.0 und älter, die Kennung lautet CVE-2026-104748. Laut Wordfence ist Version 3.10.1 gepatcht, OffSeq nennt den Patch-Status allerdings noch unbestätigt. Ein Fremder mit Admin-Konto könnte deine gespeicherten Anfragen lesen und die ganze Seite kontrollieren. Die Dringlichkeit: Sofort. Das Plugin hat 10 aktive Installationen.
Abandoned Cart Pro for WooCommerce (woocommerce-abandon-cart-pro): Das Plugin erinnert Kunden an liegengelassene Warenkörbe. Laut Wordfence können Besucher ohne Login Datenbankabfragen des Plugins manipulieren (Fachbegriff: SQL-Injection). Das ist sehr ernst (CVSS 9.8), betroffen ist Version 10.8.0 und älter, die Kennung lautet CVE-2026-97668. Wordfence nennt 10.8.1 als sichere Version, und auch die Hersteller-Seite führt 10.8.1 als aktuell. StackFlag merkt aber an, dass der CVE-Eintrag keine korrigierte Version angibt. Kundendaten, E-Mail-Adressen und Passwort-Hashes könnten ausgelesen werden, ein normales Konto könnte zum Admin werden. Die Dringlichkeit: Sofort. Auf wordpress.org ist das Plugin nicht mehr gelistet.
AGE-GATE (wp-site-age-gate): Das Altersabfrage-Plugin ist laut wordpress.org seit dem 6. Oktober 2026 vorübergehend geschlossen. Laut Wordfence können Fremde ohne Login PHP-Code einschleusen und ausführen. Das ist sehr ernst (CVSS 9.8), betroffen ist Version 1.0, die einzige gelistete Version, die Kennung lautet CVE-2026-104800. Eine gepatchte Version gibt es nicht. Eine Übernahme der Seite, Malware oder Spam-Versand über deinen Server sind möglich. Die Dringlichkeit: Sofort, entferne das Plugin.
BuddyPress XProfile Image Field (buddypress-xprofile-image-field): Das Plugin ergänzt Profile in BuddyPress um Bildfelder. Laut Wordfence können Fremde ohne Login beliebige Dateien auf dem Server löschen. Das ist sehr ernst (CVSS 9.1), betroffen ist Version 3.1.0 und älter. Eine CVE-Kennung und eine gepatchte Version gibt es bisher nicht. WordPress.org hat das Plugin seit dem 5. Oktober 2026 vorübergehend geschlossen. Deine Seite könnte dann nur noch Fehler oder den Einrichtungsbildschirm zeigen, Uploads könnten verschwinden. Die Dringlichkeit: Sofort, entferne das Plugin.
Mang Board (mangboard): Das Board-Plugin lässt sich laut Wordfence ohne Login dazu bringen, Dateien vom Server auszuführen. Das ist ernst (CVSS 8.1), betroffen ist Version 2.4.3 und älter, die Kennung lautet CVE-2026-104909. Laut Wordfence ist ab Version 2.4.4 alles sicher, das Changelog nennt für 2.4.4 eine Sicherheitskorrektur, ohne die CVE-Kennung zu erwähnen. Aktuell ist Version 2.4.5 mit weiteren Sicherheitskorrekturen. Je nach Servereinstellung könnten Daten nach außen gelangen oder fremder Code laufen. Die Dringlichkeit: Sofort. Das Plugin hat 8.000 aktive Installationen.
Was du jetzt tun solltest
- Lege ein vollständiges Backup von Dateien und Datenbank an.
- Entferne zuerst AGE-GATE und BuddyPress XProfile Image Field, falls sie bei dir laufen. Für beide gibt es keine gepatchte Version.
- Aktualisiere dann Printcart Store, SimpleForm und Abandoned Cart Pro, danach ShopMagic und Mang Board. Nimm jeweils mindestens die genannte Version, besser die aktuelle.
- Schau unter Benutzer nach Admin-Konten, die du nicht kennst. Das gilt besonders, wenn SimpleForm oder Abandoned Cart Pro bei dir lief. Lösche unbekannte Konten und ändere die Passwörter.
- Lösche Plugins, die du nicht nutzt, statt sie nur zu deaktivieren.
Was noch offen ist
Bei ShopMagic, SimpleForm und Abandoned Cart Pro hat der Hersteller noch nicht ausdrücklich bestätigt, dass die genannte Version die Lücke schließt. Bei Mang Board nennt das Changelog die Korrektur nur ohne CVE-Kennung. Für AGE-GATE und BuddyPress XProfile Image Field fehlen gepatchte Versionen. Ob eine der Lücken bereits ausgenutzt wird, ist nicht bestätigt.
Quellen
- Wordfence: ShopMagic
- TheHackerWire: CVE-2026-103367
- wordpress.org: ShopMagic
- Wordfence: Printcart Store
- wordpress.org: Printcart Store
- Wordfence: SimpleForm
- OffSeq: CVE-2026-104748
- wordpress.org: SimpleForm
- Wordfence: Abandoned Cart Pro for WooCommerce
- StackFlag: CVE-2026-97668
- Hersteller: Abandoned Cart Pro
- Wordfence: AGE-GATE
- wordpress.org: AGE-GATE
- Wordfence: BuddyPress XProfile Image Field
- wordpress.org: BuddyPress XProfile Image Field
- Wordfence: Mang Board
- wordpress.org: Mang Board
Brauchst du Hilfe bei diesem Thema?
Wir prüfen deine Seite und sagen dir ehrlich, was sie wirklich braucht – Erstanalyse für 49 €.